Mein WordPress-Plugin prüft jedes Formular, jeden Kommentar und jede Registrierung auf deinem eigenen Server. Deine Besucherinnen merken nichts davon, kein Formularinhalt geht an einen fremden Dienst, und eine echte Kundenanfrage landet nie still im Papierkorb.
Ein Kontaktformular ohne Schutz füllt dein Postfach mit Werbung für Backlinks, Kredite und Casinos, und eine offene Registrierung füllt deinen Shop mit Fake-Konten. Gegen Spam gibt es drei gängige Wege. Jeder hat einen Haken.
Ampeln anklicken, Buchstaben abtippen: Ein Teil deiner Besucherinnen gibt auf, bevor die Anfrage bei dir ankommt. Und Googles reCAPTCHA schickt Daten in die USA.
Viele Spam-Plugins schicken jede Anfrage an einen fremden Server, der entscheidet. Der Dienst gehört in deine Datenschutzerklärung, und oft kostet er ein Abo.
Was der Filter für Spam hält, verschwindet. Trifft es eine echte Anfrage, erfährst du es nie. Eine verlorene Kundenanfrage kostet mehr als zehn Spam-Mails.
Der Spamschutz für WordPress sammelt bei jeder Absendung Punkte aus mehreren unabhängigen Prüfungen. Erst die Summe entscheidet, und im Zweifel geht die Nachricht durch.
Keine einzelne Prüfung entscheidet allein, ausser das versteckte Feld. So bleibt auch jemand ohne JavaScript oder mit Screenreader nicht hängen.
Ein Feld, das Menschen nicht sehen. Bots füllen es aus und verraten sich damit.
Ein signierter Nachweis belegt, dass ein echter Browser die Seite geladen hat. Der Server misst, wie lange das Ausfüllen dauerte.
Maus, Tastatur, Touch oder Scrollen, ja oder nein. Dazu Spuren von ferngesteuerten Browsern. Keine Mausbahnen, keine Profile.
Viele Links, Stoppwörter wie «backlinks», Text in einer unerwarteten Schrift, eine E-Mail-Domain, die es nicht gibt.
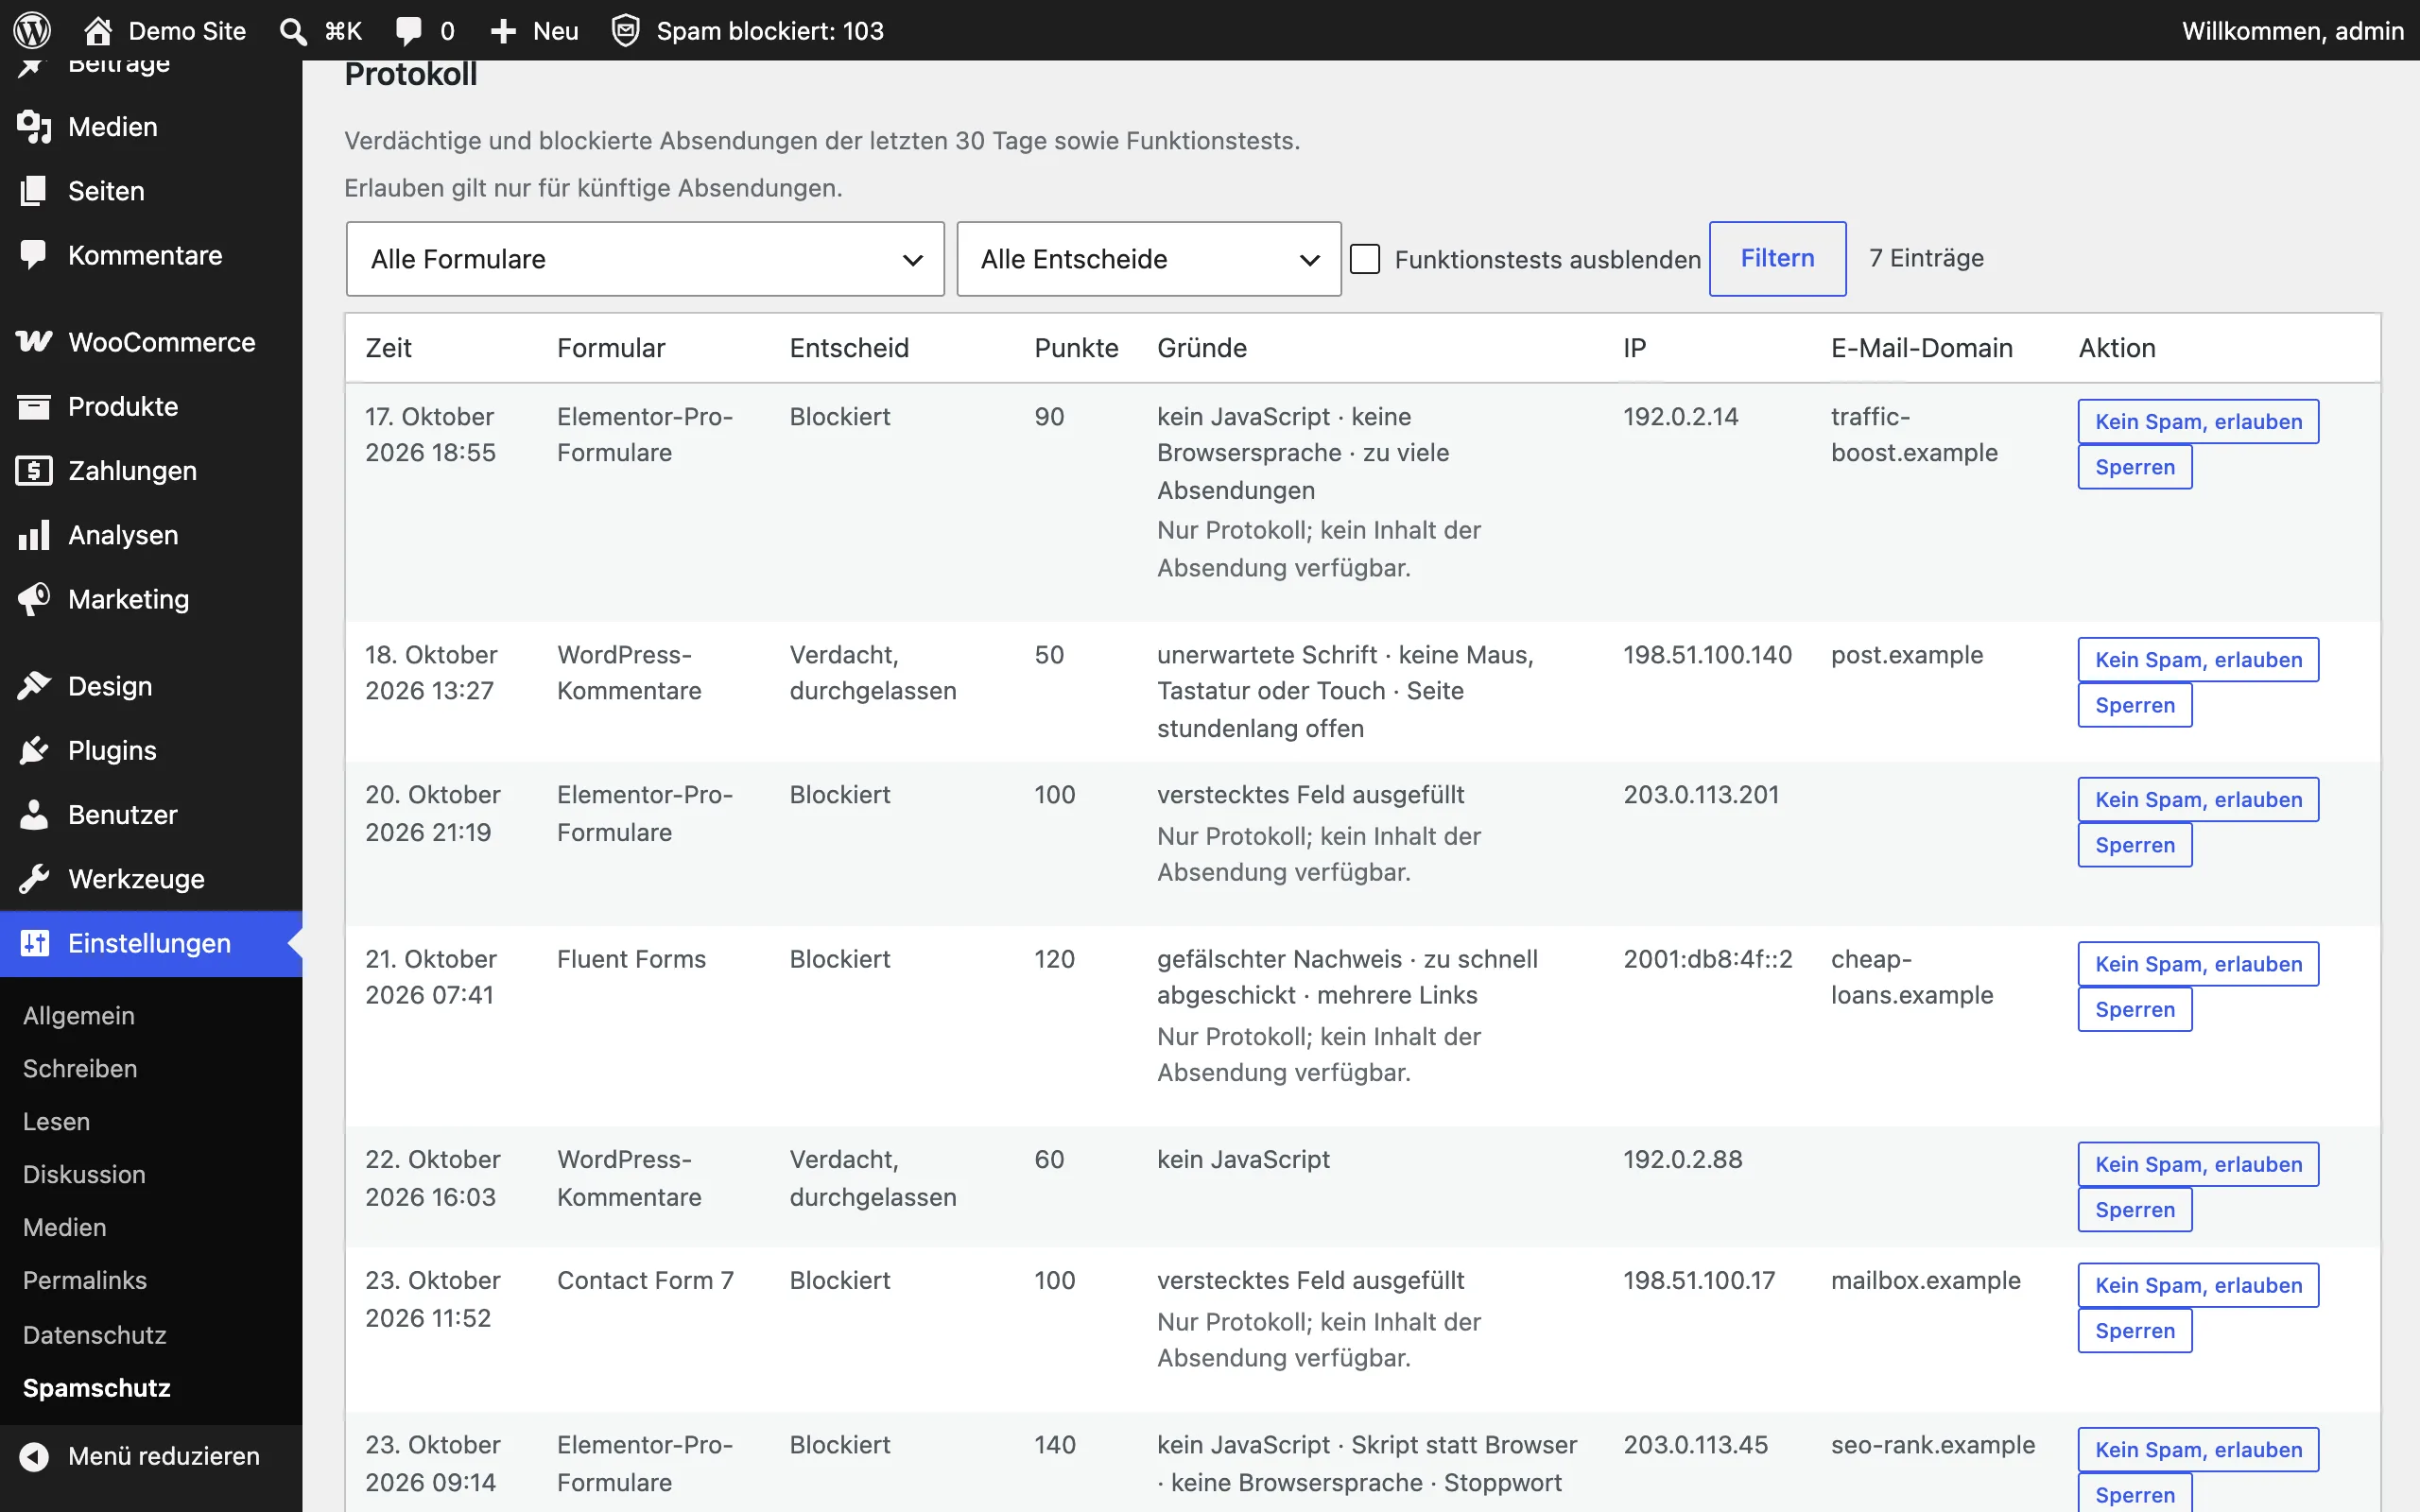
Das Protokoll zeigt, warum eine Absendung verdächtig war oder blockiert wurde. Mit einem Klick erlaubst oder sperrst du den Absender. Nachrichtentexte speichert das Plugin nie.
WordPress-Kommentare, Elementor Pro, Fluent Forms und Contact Form 7. Dazu die Registrierung von WordPress und von WooCommerce, gegen Fake-Konten.
Zuerst beobachten, dann scharf schalten. Die Schwellen für Verdacht und Block lassen sich anpassen.
Jede verdächtige und blockierte Absendung mit Punkten und Begründung, dazu die Zahlen der letzten 30 Tage.
Direkt im Protokoll: «Kein Spam, erlauben» oder «Sperren». Dazu eigene Stoppwörter, eine Ausnahme- und eine Sperrliste.
Funktioniert mit LiteSpeed Cache, WP Rocket und Co. Hinter Cloudflare zählt die echte Adresse der Besucherin, gefälschte Angaben nicht.
Das WordPress-Backend meldet, wenn der Schutz noch im Pilotmodus läuft oder wenn Formulare ungeschützt bleiben.
Keine Nachrichtentexte, keine Namen, keine vollen E-Mail-Adressen. IP-Adresse und Domain nur bei Verdacht und höchstens 30 Tage.
Deutsch für die Schweiz und für Deutschland, in der Du- und in der Sie-Form. Wer das Plugin löscht, löscht alle seine Daten mit, es bleibt nichts in der Datenbank zurück.
Freiwillig und standardmässig aus: der Abgleich der IP-Adresse mit der Datenbank von StopForumSpam. Gesendet wird nur die IP, und nur, wenn du es ausdrücklich einschaltest.
Der Spamschutz ist kostenlos und voll funktionsfähig, ohne gesperrte Funktionen. Was ein Plugin nicht übernimmt, ist der Blick darauf: Ist es richtig eingestellt, darf es scharf geschaltet werden, greift es nach dem nächsten Update noch? Genau das übernehme ich mit WebCare Plus.
Für alle, die ihre Website selbst pflegen
Spamschutz im Monatsbericht, und ich kümmere mich darum
Auf den Websites, die ich betreue, lief bisher ein Spamschutz, der jede Anfrage an einen Dienst im Ausland schickte. Als die Lizenz auslief, habe ich mir überlegt, was es wirklich braucht: einen Schutz, der auf dem eigenen Server entscheidet, ohne Captcha, und der keine echte Anfrage verschluckt. Gefunden habe ich keinen, der alles davon erfüllt. Also habe ich ihn gebaut.
Es läuft auf den Websites, die ich betreue, und demnächst stelle ich es kostenlos zur Verfügung. Wer sich nicht selbst darum kümmern will, bekommt es in meiner Wartung WebCare ab Plus eingerichtet und betreut.
Nein. Sobald das Plugin im offiziellen WordPress-Verzeichnis steht, installierst du es von dort und aktivierst es, fertig. Es gibt kein Konto bei einem Anbieter, keinen Schlüssel und in der Grundeinstellung keine Verbindung zu einem fremden Server. Das Plugin startet im Pilotmodus und wartet, bis du es scharf schaltest.
Nein, das kann kein Plugin. Es stoppt den üblichen Bot-Spam. Bots, die einen vollständigen, getarnten Browser steuern, kommen teilweise durch. Spam, den Menschen von Hand schreiben, erkennen nur die Inhaltsprüfungen wie Links und Stoppwörter.
Genau das soll nicht passieren. Abgelehnt wird nur, was klar nach Spam aussieht, und dann mit einer Meldung an die Person, die das Formular abschickt. Alles Zweifelhafte wird zugestellt und ins Protokoll geschrieben. Bei Registrierungen gilt dasselbe: Im Zweifel wird das Konto angelegt und im Protokoll vermerkt. Nach dem Einschalten läuft das Plugin zuerst im Pilotmodus: Dort blockieren nur das versteckte Feld, das allein Bots ausfüllen, und was du selbst gesperrt hast. Landet trotzdem eine echte Anfrage unter Verdacht, erlaubst du die Absenderin mit einem Klick im Protokoll.
WordPress-Kommentare, Formulare von Elementor Pro, Fluent Forms und Contact Form 7. Dazu die Registrierung von WordPress und die Registrierung von WooCommerce auf «Mein Konto», damit Bots keine Fake-Konten anlegen. Ist auf der Site ein anderes Formular-Plugin aktiv, zum Beispiel WPForms oder Gravity Forms, meldet der Website-Zustand im WordPress-Backend, dass diese Formulare noch nicht geprüft werden. Die WooCommerce-Kasse ist bewusst ausgenommen, auch Konten, die beim Bestellen entstehen: Ein Fehlalarm dort würde eine Bestellung kosten.
Ja. In der Grundeinstellung gibt es aber keinen Spam-Dienst zu nennen, weil nichts an Dritte geht. Ausgewertet werden IP-Adresse, Ausfüllzeit und ob der Browser typische Zeichen eines Menschen zeigt. Bei verdächtigen und blockierten Eingaben bleiben IP-Adresse und Domain der E-Mail-Adresse höchstens 30 Tage gespeichert, Nachrichtentexte nie. Einen passenden Textvorschlag legt das Plugin im WordPress-Backend unter Datenschutz ab. Schaltest du die freiwillige Prüfung bei StopForumSpam ein, geht die IP-Adresse der Absenderin (sonst nichts) an diesen Dienst. Das lässt sich nur zusammen mit der Bestätigung einschalten, dass deine Datenschutzerklärung darauf hinweist.
Ja. Die Felder setzt ein kleines Skript im Browser, und den Nachweis holt es erst, wenn jemand ein Formular ausfüllt. Seiten aus dem Cache von LiteSpeed, WP Rocket und Co. funktionieren deshalb ohne Einschränkung. Hinter Cloudflare nutzt das Plugin die echte Adresse der Besucherin, aber nur, wenn die Anfrage wirklich von Cloudflare kommt.
Nichts. Es erscheint demnächst kostenlos und quelloffen im offiziellen WordPress-Plugin-Verzeichnis, ohne Bezahlversion, ohne Abo und ohne Gebühren pro Prüfung. Wer die Einrichtung und die Kontrolle nicht selbst machen will, bekommt beides mit meiner Wartung WebCare ab Plus.
TWINT als Bezahlmethode in WooCommerce, ohne API-Vertrag. Und eine Alterskontrolle, die auch bei Apple Pay und Google Pay greift.
Demnächst kostenlos im WordPress-Verzeichnis. Schon heute bekommst du es eingerichtet und betreut, mit WebCare ab Plus.